Sunucular arasındaki e-posta trafiği çoğu zaman şifreli akar; ama "çoğu zaman" ile "her zaman" arasında bir boşluk var ve MTA-STS tam olarak o boşluğu kapatmak için geliştirildi. Kurulumu iki DNS kaydı ve küçük bir metin dosyasından ibaret. Zor kısım teknik değil; bir hata yaptığınızda gelen postayı kaybedebileceğiniz için sabırlı ilerlemek.
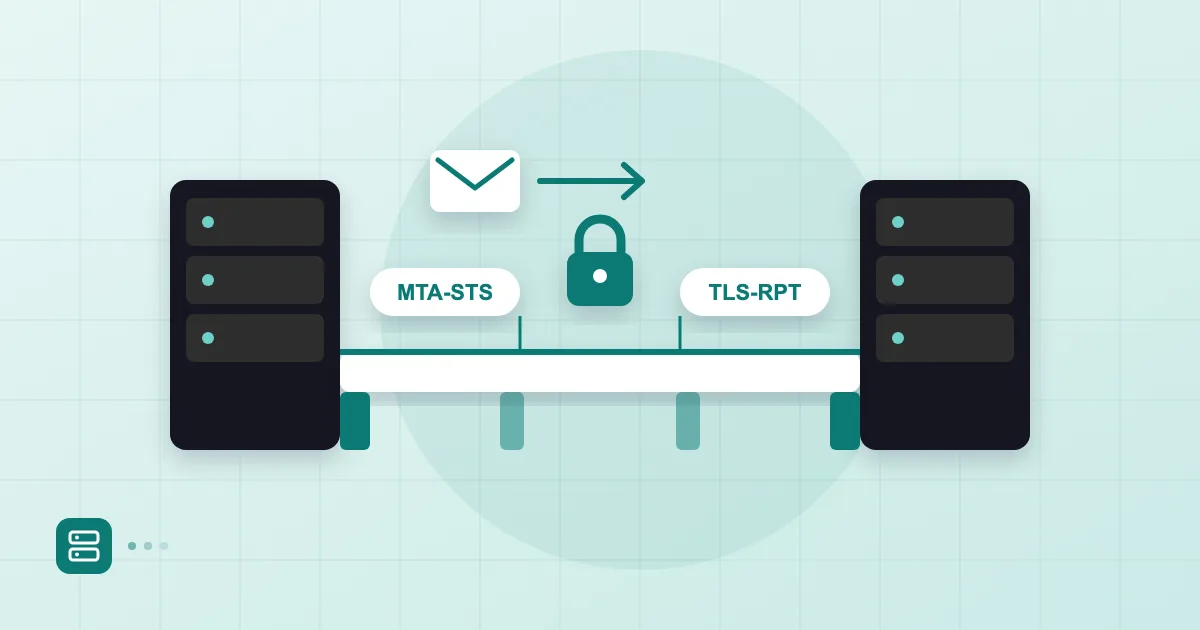
Kısa cevap: MTA-STS, alan adınıza posta gönderen sunuculara "bana yalnızca geçerli sertifikalı TLS bağlantısıyla teslim et" diyen bir politikadır; HTTPS üzerinden yayımlanan bir dosya ve bir DNS TXT kaydıyla çalışır. TLS-RPT ise aksayan bağlantıları size günlük raporlar halinde bildirir. Her ikisini de önce testing modunda kurun, raporları izleyin, sonra enforce'a geçin.
STARTTLS düşürme saldırısı
STARTTLS tek başına yetmez, çünkü şifreleme "fırsatçıdır": gönderen sunucu, alıcıya bağlanır, TLS'i önerir ve karşı taraf kabul ederse şifreler. Araya giren biri "STARTTLS" teklifini bağlantıdan silerse, gönderen sunucu şifresiz devam eder. Ortada hata yok, uyarı yok. Buna düşürme (downgrade) saldırısı denir.
İkinci bir sorun sertifikadır. Klasik SMTP'de sunucular çoğunlukla sertifikayı doğrulamaz; süresi dolmuş ya da başka bir ada ait sertifika da kabul edilir. Yani şifreleme vardır ama kiminle şifrelediğinizi bilmezsiniz. Sahada gördüğümüz çoğu "TLS açık" iddiası bu ikisinden birini görmezden gelir.
Bu konunun genel çerçevesini, TLS ile S/MIME ve PGP'nin ne yaptığını e-posta şifreleme yazımızda ayrıca anlattık.
MTA-STS nasıl çalışır
MTA-STS, politikayı DNS yerine HTTPS ile yayımlar ve gönderen sunucu bunu önbelleğe alır. Mantık üç adımdır: gönderen sunucu _mta-sts TXT kaydına bakar, kayıt varsa https://mta-sts.example.com.tr/.well-known/mta-sts.txt adresinden politikayı indirir, sonra politikadaki kurala göre teslimat yapar. Politikada belirtilen MX sunucusuna geçerli sertifikalı TLS kurulamıyorsa posta gönderilmez; bekletilir ve sonra yeniden denenir.
HTTPS kısmı önemli, çünkü politikayı doğrulanmış bir kanaldan alıyorsunuz. Standart RFC 8461 olarak yayımlandı; ayrıntı arayanlar için kaynak o.
Politika dosyası ve DNS kaydı
İki şey yayımlamanız gerekir: bir DNS kaydı ve bir politika dosyası. Önce DNS:
_mta-sts.example.com.tr.  IN TXT "v=STSv1; id=20261121T090000"
mta-sts.example.com.tr.   IN A   203.0.113.10
id değeri politikanın sürümüdür. Dosyayı her değiştirdiğinizde bu değeri de değiştirmelisiniz; yoksa gönderenler eski politikayı kullanmaya devam eder. Biz tarih-saat biçimini kullanıyoruz, çünkü hatırlaması kolay.
mta-sts alt alanı için ayrı bir web sunucusu ve geçerli bir sertifika gerekir. Politika dosyası /.well-known/mta-sts.txt yolunda, düz metin olarak durur:
version: STSv1
mode: testing
mx: mx1.example.com.tr
mx: mx2.example.com.tr
max_age: 86400
mx satırları, alan adınıza posta kabul eden sunucuların adıdır ve gerçek MX kayıtlarıyla birebir uyuşmalıdır. Joker karakter (*.example.com.tr) desteklenir ama biz tek tek yazmayı seçiyoruz. En sık gördüğümüz hata burada: MX kaydı değiştirilir, politika dosyası unutulur. Gelen posta bir hafta sonra sorun çıkarmaya başlar. MX kayıtlarının nasıl çalıştığı için MX kaydı nedir yazısına bakın.
Alan adı barındırma panelinizde bir statik dosya sunmak yetiyorsa, küçük bir sunucu ya da statik site barındırma hizmeti işinizi görür. Önemli olan sertifikanın mta-sts.example.com.tr adını kapsaması ve süresinin dolmaması.
TLS-RPT raporları
TLS-RPT, bağlantı sorunlarını size bildiren raporlama kaydıdır ve MTA-STS'yi kurmadan önce bile işe yarar. Tek bir TXT kaydıyla açılır:
_smtp._tls.example.com.tr. IN TXT "v=TLSRPTv1; rua=mailto:tlsrpt@example.com.tr"
Büyük gönderenler (ör. Google, Microsoft) bu adrese günlük birer JSON raporu yollar, genellikle sıkıştırılmış ekte. Rapor, kaç oturumun başarılı olduğunu, hangi MX'e kaç hatalı bağlantı denendiğini ve neden başarısız olduğunu (sertifika süresi dolmuş, ad uyuşmuyor, STARTTLS sunulmamış) gösterir. Biçim RFC 8460 içinde tanımlı.
Raporları elle okumak zor; küçük bir betik ya da raporları görselleştiren bir araç işi kolaylaştırır. İlk haftalarda birkaç dosyayı elle açıp yapıya alışmanızı öneririz.
Testing'den enforce'a
Geçiş sırası sabırla ilerler: önce mode: testing, sonra enforce. Testing modunda gönderenler sorun gördüklerinde postayı yine teslim eder ama TLS-RPT'ye hata yazar. Yani hiçbir şey kaybetmeden sorunları görürsünüz.
| Mod | Davranış | Ne zaman |
|---|---|---|
| none | Politika devre dışı | Kaldırmak istediğinizde |
| testing | Hata raporlanır, posta yine de teslim edilir | İlk iki-dört hafta |
| enforce | Geçerli TLS yoksa teslim edilmez | Raporlar temizken |
Testing'de en az iki üç hafta bekleyin. Bu sürede raporlarda sertifika ya da ad uyuşmazlığı hatası görmüyorsanız enforce'a geçebilirsiniz. max_age değerini önce kısa tutun, enforce'ta ise haftalara çıkarın. Uzun max_age, bir hata yaptığınızda geri dönüşü de yavaşlatır; bu yüzden acele etmeyin.
Enforce'a geçerken mode değerini değiştirip id değerini de güncellemeyi unutmayın. Aksi halde önbellekteki eski politika yürürlükte kalır.
Hata ayıklama
Sorun çıktığında önce dosyaya tarayıcıdan erişin; ardından sertifikayı ve MX eşleşmesini kontrol edin. Üç sınama çoğu vakayı çözer:
dig +short TXT _mta-sts.example.com.tr
curl -i https://mta-sts.example.com.tr/.well-known/mta-sts.txt
openssl s_client -starttls smtp -connect mx1.example.com.tr:25 -servername mx1.example.com.tr
İlk komut kaydı, ikincisi dosyayı, üçüncüsü MX sunucusunun sertifikasını gösterir. Sertifika adı MX adıyla uyuşmuyorsa, enforce modunda posta bekletilir. Kısa süreli bir yönlendirme (redirect) de dosyayı geçersiz kılabilir; RFC, politika dosyası için yönlendirmeyi izlememeyi şart koşar.
Bir de şu: bu kurulum yalnızca size gelen postayı korur. Giden postada karşı tarafın politikasına uymak, gönderen sunucunuzun işidir. Enforce modundaki bir alıcıya geçerli TLS kuramayan gönderenler zamanla bir bildirim alır; o iletinin neye benzediğini merak ediyorsanız bounce kodları yazısındaki tabloya bakın. Aktarım güvenliği hazır olduktan sonra, kimlik doğrulamanın bir üst basamağı olarak gelen kutusunda marka logosu gösteren BIMI de gündeme gelebilir.
Sık sorulan sorular
MTA-STS olmadan TLS yeterli değil mi?
Çoğu zaman şifreleme gerçekleşir ama garanti değildir. Araya giren biri STARTTLS teklifini silebilir ve gönderen sunucu şifresiz devam eder. MTA-STS, geçerli TLS'i zorunlu kılarak bu açığı kapatır.
TLS-RPT için MTA-STS şart mı?
Hayır. TLS-RPT tek başına kurulabilir ve MTA-STS'den önce bile işe yarar: sertifika sorunlarını ve bağlantı hatalarını raporlar. Çoğu ekip önce TLS-RPT'yi açıp birkaç hafta rapor topluyor.
Enforce modunda posta kaybolur mu?
Kaybolmaz; geçerli TLS kurulamazsa gönderen sunucu postayı kuyruğa alır ve bir süre yeniden dener. Yine de uzun süreli bir sertifika hatası teslimatı geciktirir, bu yüzden sertifika yenilemesini izleyin.
Politika dosyasını değiştirdim ama etkisi yok, neden?
Büyük olasılıkla DNS'teki id değerini güncellemediniz. Gönderenler politikayı önbelleğe alır ve id değişmeden yeniden indirmez.
- MTA-STS
- TLS-RPT
- STARTTLS
- DNS
- aktarım şifrelemesi