Mail neden spam'e düşüyor, diye soran biri genellikle bir teklifin cevapsız kaldığı ya da müşterinin "bize hiç gelmedi" dediği günün ertesinde bize yazıyor. Cevap tek bir sebep olmadığı için can sıkıcı: alıcı sunucu, postanıza aynı anda kimlik, itibar ve içerik üzerinden puan veriyor ve bu üçünden biri zayıfsa sonuç çöpe gidiyor.
İyi haber, teşhisin bir sırası olması. Biz her seferinde aynı yerden başlıyoruz, çünkü ilk basamaklar hem en sık sorunun çıktığı hem de en ucuza düzeltilen yerler.
Kısa cevap: Mailler çoğunlukla üç nedenden spam'e düşer: SPF, DKIM ve DMARC kimlik doğrulamasının eksik ya da hizasız olması, alan adı veya IP adresinin itibarının zayıf olması, ve içerik ile gönderim davranışının spam gibi görünmesi. Önce kimlik doğrulamayı, sonra itibarı, en son içeriği kontrol edin.
Spam'e düşmenin üç ana ekseni: kimlik, itibar, içerik
Spam filtresi bir postaya üç soru sorar: gönderen gerçekten bu alan adı mı, bu gönderenin geçmişi nasıl, ve bu mesajın kendisi nasıl görünüyor?
Kimlik sorusunu SPF, DKIM ve DMARC cevaplar. İtibar sorusunu alıcı tarafın uzun süreli verisi cevaplar: bu alan adından daha önce şikayet geldi mi, hiç okunmayan toplu posta gitti mi? İçerik ise en son bakılan şeydir. Pek çok kişi tersinden gider: konu satırındaki ünlem işaretlerinden korkar, kimlik kayıtlarını hiç açıp bakmaz. Bunu önermiyoruz. Eksik bir DKIM kaydı, en özenli yazılmış metni bile engelleyebilir.
SPF, DKIM, DMARC eksik ya da hizasız mı
Önce kendi alan adınızın kayıtlarını görün. Terminalde şu üç komutla bakabilirsiniz:
dig TXT example.com.tr +short
dig TXT sel1._domainkey.example.com.tr +short
dig TXT _dmarc.example.com.tr +short
İlk çıktıda v=spf1 ile başlayan tek bir kayıt olmalı. Birden fazla SPF kaydı varsa alıcı hepsini geçersiz sayar; kurulumda en sık gördüğümüz hata, yeni bir hizmet eklerken eski kaydı silmek yerine yanına ikinci bir kayıt yazmak. Kuralları ve 10 sorgu sınırını SPF kaydı nasıl yazılır yazısında topladık.
DKIM için kaydın var olması yetmez; giden postanın gerçekten o anahtarla imzalandığından emin olun. Selector'ü, anahtar uzunluğunu ve yaygın hataları DKIM nedir yazısında anlattık.
Hizalama (alignment) ise gözden kaçan kısım. DMARC, From satırında görünen alan adı ile SPF ya da DKIM'in doğruladığı alan adının uyuşmasını ister. Bir pazarlama aracı postaları kendi alan adıyla imzalıyorsa SPF ve DKIM "geçti" gösterir ama DMARC başarısız olur. Kaydı yazmak için DMARC kaydı oluşturma yazısına bakın; resmî tanım RFC 7489'da, DMARC şartnamesinde yer alıyor.
| Kontrol | Sağlıklı görüntü | Tipik arıza |
|---|---|---|
| SPF | Tek v=spf1 kaydı, 10 sorgu altında | İki kayıt, fazla include |
| DKIM | Postada geçerli imza | Selector yanlış, kayıt kesilmiş |
| DMARC | _dmarc kaydı mevcut | Kayıt yok ya da hizasız gönderici |
Alan adı ve IP itibarı sorunları
Kimlik tamamsa sıra itibara gelir. Alan adı itibarı, o alan adıyla gönderilen postaların geçmişine bağlıdır; IP itibarı ise postayı fiziksel olarak çıkaran sunucunun adresine. Paylaşımlı bir hosting ya da ucuz bir gönderim hizmeti kullanıyorsanız, aynı IP'yi kullanan başkalarının davranışı sizi de etkiler.
Yeni alınmış bir alan adıyla ilk gün yüzlerce posta göndermek de itibarı baştan zedeler; alıcı sunucular bilinmeyen bir göndericiye temkinli yaklaşır. Hacmi kademeli artırmak gerekir; ayrıntıyı alan adı itibarı yazısında işledik. Kara listeye girdiyseniz çoğu liste kendi sayfasında çıkış prosedürünü yayımlar; ama listeden çıkmak sebebi çözmez, bu yüzden önce neden girdiğinizi bulun.
İçerik ve gönderim davranışı kaynaklı işaretler
İçerik gerçekten de önemli, yalnızca sıralamada üçüncü. Spam gibi görünen şeyler bellidir: tamamı büyük harfli konu, görsel ağırlıklı ve neredeyse hiç metin içermeyen gövde, kısaltılmış bağlantılar, alan adıyla uyuşmayan bağlantılar ve ek olarak gönderilen şüpheli dosya türleri.
Davranış ise çoğu zaman metinden daha belirleyici. Alıcıların "spam" olarak işaretlediği, hiç yanıtlanmayan ve açılmayan toplu postalar, alıcıya itibarınızı sorgulatır. Ayrılan çalışanların adreslerine ya da hiç var olmayan adreslere gönderim, geri dönen (bounce) posta sayısını yükseltir ve bu da kötü işarettir. Liste temizliğine baştan zaman ayırın.
Toplu gönderim yapıyorsanız Google, gönderici yönergelerinde abonelikten tek tıkla çıkmayı ve düşük şikayet oranını bekliyor; ayrıntı Google'ın e-posta gönderici yönergeleri sayfasında.
Hangi alıcıda sorun var: Gmail, Outlook, kurumsal filtreler
Sorunun her alıcıda mı, yoksa yalnızca birinde mi olduğuna bakın. Yalnızca Gmail'de düşüyorsa kimlik ve şikayet verisi öne çıkar. Yalnızca Outlook.com ya da Microsoft 365 kullanan alıcılarda sorun varsa, bu genellikle IP itibarı ya da alıcı tarafındaki kural ve karantina politikasıdır. Kurumsal bir müşterinin güvenlik geçidi ise sizi hiç tanımadığı için tüm yeni göndericileri karantinaya alıyor olabilir; bu durumda onların BT ekibinden izin listesine eklenmenizi istemek tek çözümdür.
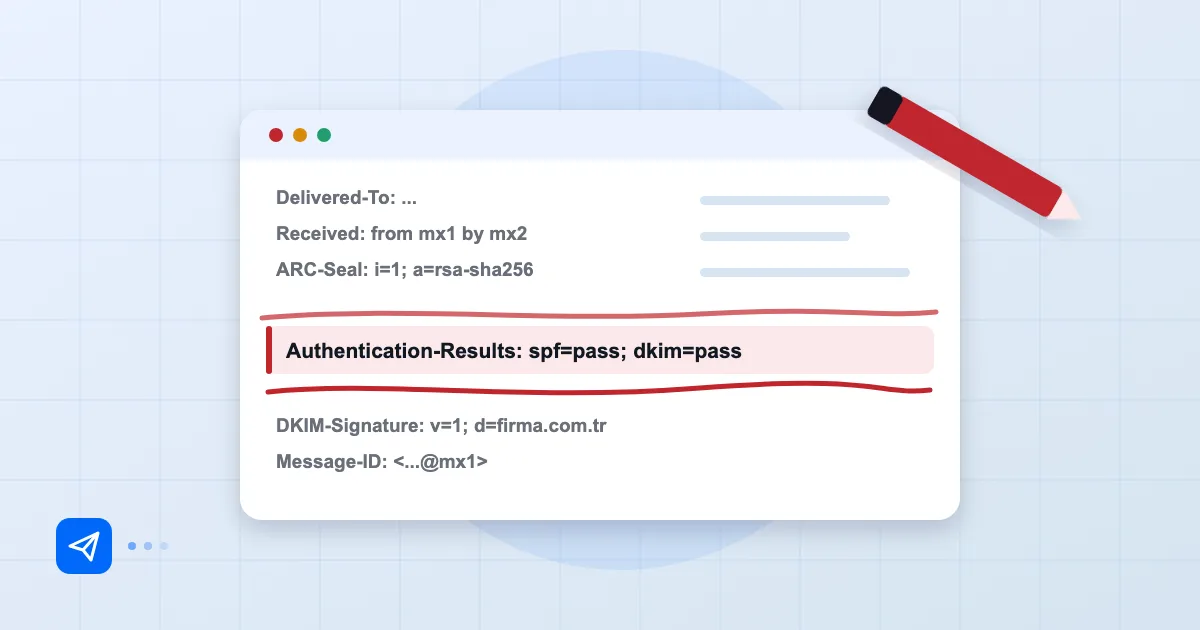
Hangi alıcıda ne olduğunu en net gösteren yer postanın başlığıdır. Authentication-Results satırını okumayı e-posta başlığı analizi yazısında adım adım gösterdik.
Teşhis sırası ve kalıcı düzeltme kontrol listesi
Aşağıdaki sıra, kısa sürede sonuç verdiği için bizim kendi sırayımız:
- Giden bir postanın başlığını açın; SPF, DKIM ve DMARC sonuçlarını okuyun.
- DNS'te her kaydın tek ve doğru olduğunu doğrulayın.
- Gönderici hizmetlerini (pazarlama aracı, fatura yazılımı, CRM) tek tek sayın; her biri SPF'te ya da kendi DKIM'iyle kayıtlı mı?
- Alan adının ve IP'nin kara listelerde olup olmadığına bakın.
- Son haftalarda toplu gönderim, yeni alan adı ya da yeni araç eklenip eklenmediğini hatırlayın.
- Ancak o zaman içeriğe ve konu satırına bakın.
Kalıcı düzeltme için kimlik kayıtlarını bir kez doğru kurun, DMARC raporlarını düzenli izleyin ve her yeni gönderici hizmetini eklemeden önce kayıtlara işleyin.
Postanex kullanıyorsanız giden postalar DKIM ile imzalanır ve panel SPF, DKIM, DMARC kayıtları için adım adım yol gösterir; böylece kimlik ekseninde sorun yaşama ihtimaliniz azalır.
Sık sorulan sorular
Mailim sadece Gmail'de spam'e düşüyor, neden?
Gmail kimlik doğrulama sonuçlarına ve alıcıların şikayet verisine duyarlıdır. Önce giden postanın Gmail'deki orijinal başlığında SPF, DKIM ve DMARC'ın geçip geçmediğine bakın. Üçü de geçiyorsa itibar ve içerik eksenine geçin.
SPF kaydım var, yine de spam'e düşüyor. Neden?
SPF tek başına yetmez; DKIM ve DMARC hizalaması da gerekir. Ayrıca iki ayrı SPF kaydı bulunması ya da 10 sorgu sınırının aşılması kaydı geçersiz kılar.
Spam'e düşen maili nasıl kurtarırım?
Alıcıdan postayı "spam değil" olarak işaretlemesini ve gönderen adresi kişilerine eklemesini isteyebilirsiniz. Bu kısa vadeli bir çözümdür; asıl sorunu kimlik ve itibar tarafında düzeltmeniz gerekir.
Yeni alan adımdan gönderdiğim mailler neden hep spam'e gidiyor?
Yeni alan adının hiç itibar geçmişi yoktur. Önce az sayıda, tanıdığınız kişilere gönderin; yanıt aldıkça hacmi kademeli olarak artırın.
- spam
- teslim edilebilirlik
- SPF
- DKIM
- DMARC