Yeni bir alan adına posta kutusu açtığımızda müşterilerin ilk sorduğu şey genellikle "mail gidiyor mu?" olur. İkinci soru ise iki hafta sonra gelir: "Gönderdiğim mail neden Gmail'de uyarıyla düştü?" Cevabın büyük kısmı DKIM'de gizlidir. DKIM, giden her postanın üzerine alan adınız adına atılan bir dijital mühürdür ve alıcı sunucu bu mührü DNS'teki bir anahtarla kontrol eder.
Bu yazıda DKIM'in ne yaptığını, selector denen küçük etiketin neden önemli olduğunu, kaydı DNS panelinde nasıl yayımlayacağınızı ve bozulduğunda nereye bakacağınızı anlatıyoruz. Örneklerde example.com.tr kullanıyoruz; kendi alan adınızla değiştirin.
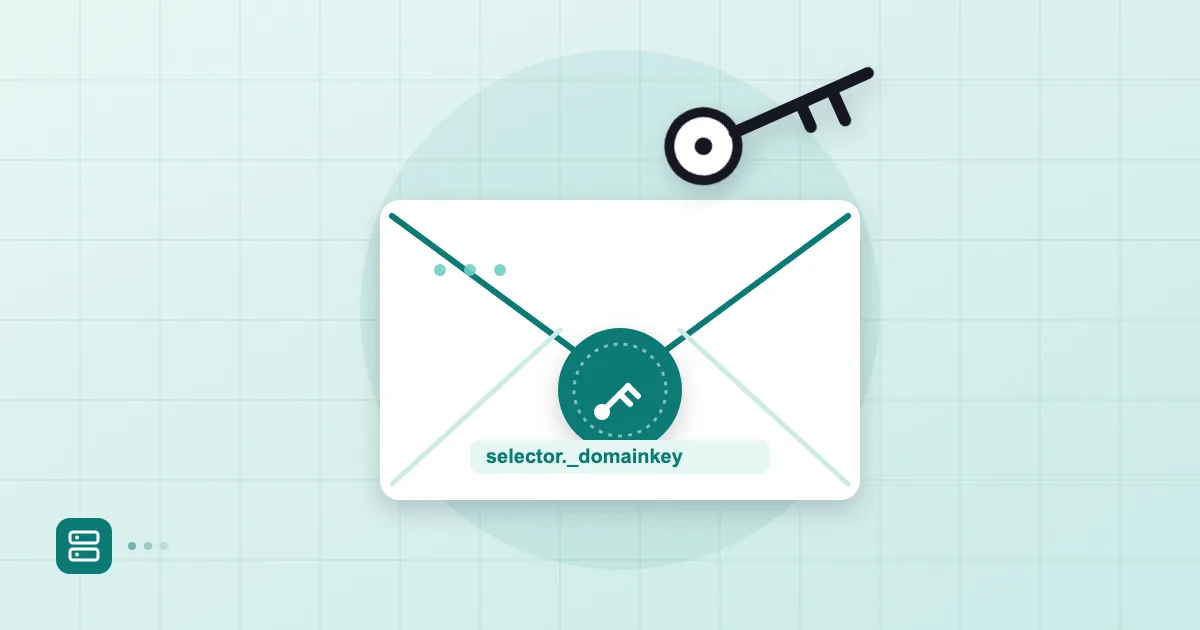
Kısa cevap: DKIM (DomainKeys Identified Mail), giden postanın başlık ve gövdesinden hesaplanan bir imzayı mesaja ekler; alıcı, imzayı alan adınızın DNS'indeki
selector._domainkeyTXT kaydında duran açık anahtarla doğrular. İmza tutuyorsa mesajın yolda değişmediği ve alan adınızın izniyle gönderildiği anlaşılır. Güncel pratikte 2048 bit RSA anahtar kullanılır.
DKIM imzası neyi kanıtlar?
DKIM iki şeyi kanıtlar: mesajın imzalanan kısımlarının yolda değiştirilmediğini ve imzayı atan alan adının (d= etiketi) o anahtarın sahibi olduğunu. Mesajın içeriğinin doğru olduğunu ya da göndericinin iyi niyetli olduğunu kanıtlamaz. Bir dolandırıcı da kendi alan adına geçerli bir DKIM imzası koyabilir; fark, imzalayan alan adının sizin olmamasıdır.
Burada en sık yapılan yanlış anlama şu: DKIM tek başına "gönderen adresi sahte değil" demek değildir. Görünen From: adresiyle imzadaki d= alan adı uyuşmuyorsa, imza geçerli olsa bile kullanıcının gördüğü adres korunmamış olur. Bu uyumu denetleyen mekanizma DMARC'tır; DMARC kaydı oluşturma yazımızda SPF ve DKIM'in DMARC ile nasıl hizalandığını adım adım gösteriyoruz.
SPF ile farkı kısaca şöyle özetleyebiliriz. SPF, mesajı hangi IP'nin gönderebileceğini söyler ve zarf (envelope) göndericisine bakar. DKIM ise mesajın kendisine imza koyar ve postayı bir yerden başka bir yere yönlendirseniz bile (forward) çoğu zaman geçerli kalır. İkisini birlikte kurmak gerekir; SPF kaydı nasıl yazılır yazısı diğer yarıyı anlatıyor.
Selector ve _domainkey kaydı nedir?
Selector, bir DKIM anahtarının adıdır ve alıcının DNS'te hangi kaydı arayacağını söyler. İmzaya s= etiketiyle eklenir; alıcı sunucu sorguyu s= değeri + ._domainkey. + d= değeri biçiminde kurar.
Örneğin imzada d=example.com.tr; s=mail2026 yazıyorsa alıcı şu kaydı sorgular:
mail2026._domainkey.example.com.tr. 3600 IN TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA...AQAB"
Selector'ın varlık nedeni esnekliktir. Aynı alan adı için birden fazla anahtar yayımlayabilirsiniz: biri posta sunucunuz için, biri bülten aracınız için, biri de eski anahtarın emekliye ayrılmadan önceki hali için. Her biri farklı bir selector taşır ve birbirini ezmez. Anahtar döndürmeyi mümkün kılan da budur.
Kayıttaki etiketlerin anlamı şöyle:
| Etiket | Nerede | Anlamı |
|---|---|---|
v=DKIM1 |
DNS kaydı | Sürüm; çoğu zaman yazılması şart değil ama yazmak iyi alışkanlık |
k=rsa |
DNS kaydı | Anahtar türü |
p=... |
DNS kaydı | Base64 biçiminde açık anahtar; boş bırakılırsa anahtar iptal edilmiş sayılır |
d= |
İmza başlığı | İmzalayan alan adı |
s= |
İmza başlığı | Selector |
h= |
İmza başlığı | İmzaya dahil edilen başlıklar |
bh= |
İmza başlığı | Gövdenin özeti (hash) |
b= |
İmza başlığı | İmzanın kendisi |
Selector adını siz seçmek zorunda kalmayabilirsiniz; hizmet sağlayıcınız genellikle selector1, default, s1 gibi bir ad dayatır. Kendiniz seçiyorsanız tarih içeren bir ad (2026b gibi) döndürmeyi kolaylaştırır.
Anahtar uzunluğu ve döndürme
2048 bit RSA anahtar kullanın. Standart (RFC 6376) imzalayanlar için en az 1024 bit şart koşar, ama 1024 bit bugün zayıf kabul ediliyor ve büyük alıcıların yardım sayfaları 2048 bit öneriyor. Gönderenler için asıl pürüz şu: 2048 bitlik bir açık anahtar yaklaşık 400 karakter eder ve DNS'te tek bir TXT dizesi 255 karakterle sınırlıdır.
Bu yüzden kayıt iki ya da daha fazla tırnaklı parçaya bölünür:
mail2026._domainkey.example.com.tr. IN TXT ( "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA..." "...kalan kısım...AQAB" )
Çoğu modern DNS paneli uzun değeri sizin yerinize böler. Bölmeyen paneller de var; orada değeri tek parça yapıştırırsanız kayıt sessizce kesilir ve doğrulama başarısız olur. Bunu aşağıda hatalar bölümünde yeniden ele alıyoruz.
Anahtar döndürme (rotation) ise "yeni anahtar üret, eskisini bir süre yaşat, sonra sil" işlemidir. Önerdiğimiz sıra:
- Yeni selector ile yeni anahtar çifti üretin ve açık anahtarı DNS'e ekleyin.
- Kaydın yayıldığını doğrulayın; ancak ondan sonra imzalamayı yeni selector'a çevirin.
- Eski kaydı birkaç gün yerinde bırakın; yoldaki ve geç teslim edilen postalar hâlâ eski anahtarla doğrulanacaktır.
- Eski kaydı silin.
Çoğu küçük şirkette anahtar yıllarca hiç değişmez ve bunda şaşılacak bir şey yok. Yine de bir çalışan ayrıldığında ya da anahtarın sızmış olabileceğinden şüphelendiğinizde döndürmeyi bilmeniz gerekir. Çoğu zaman bu işi panel yapar; sizin işiniz yalnızca kaydı güncel tutmaktır.
DKIM kaydını DNS'e ekleme ve doğrulama
DKIM kaydı, TXT türünde ve host adı selector._domainkey olan bir kayıttır. Natro, İsimtescil, GoDaddy ya da Cloudflare gibi bir sağlayıcıda alan adı yönetim ekranına girip "DNS Yönetimi" bölümünde yeni TXT kaydı ekliyorsunuz.
Burada iki tuzak var. Birincisi, host alanına alan adınızı tekrar yazmak. Birçok panel alan adını otomatik ekler; mail2026._domainkey.example.com.tr yazarsanız kayıt mail2026._domainkey.example.com.tr.example.com.tr olur. Panelin örnek satırına bakın, kendi alan adınız zaten ekleniyorsa yalnızca mail2026._domainkey yazın. İkincisi, değeri kopyalarken satır sonu ya da boşluk almak.
Kaydı ekledikten sonra yayılmayı kontrol edin:
dig +short TXT mail2026._domainkey.example.com.tr
Çıktıda v=DKIM1; k=rsa; p=... görüyorsanız kayıt yayımlanmış demektir. Eskiden "DNS yayılması 48 saat sürer" denirdi; pratikte yeni bir kayıt çoğu zaman dakikalar içinde görünür, yalnızca değiştirdiğiniz eski bir kayıt TTL kadar eski haliyle kalabilir.
Postanex panelinde alan adı eklediğinizde giden postalar DKIM ile imzalanır ve panel hangi kaydın hangi değerle ekleneceğini adım adım gösterir; "her ışık yeşil yanana kadar" canlı doğrulama sayesinde kaydı doğru yazıp yazmadığınızı DNS'i elle sorgulamadan görürsünüz. Hangi sağlayıcıda olursanız olun mantık değişmez; yalnızca menü adları farklıdır.
Posta başlığında DKIM imzasını okuma
DKIM'in çalışıp çalışmadığını gerçek bir postada görmek en güvenilir testtir. Kendi adresinizden bir Gmail hesabına posta gönderin, mesajı açın, sağ üstteki üç nokta menüsünden "Orijinali göster" deyin. Karşınıza iki satır çıkar. Birincisi imzanın kendisi:
DKIM-Signature: v=1; a=rsa-sha256; c=relaxed/relaxed; d=example.com.tr; s=mail2026;
 h=from:to:subject:date:message-id; bh=2jUSOH9NhtVGCQWNr9BrIAPreKQjO6Sn7XIkfJVOzv8=; b=AuUoFEfDxTDkHlLXSZEpZj...
İkincisi alıcının yazdığı karar:
Authentication-Results: mx.google.com;
 dkim=pass header.i=@example.com.tr header.s=mail2026;
 spf=pass smtp.mailfrom=example.com.tr;
 dmarc=pass (p=NONE) header.from=example.com.tr
dkim=pass görmek istediğimiz satır. header.i ve header.s bize imzalayan alan adını ve selector'ı verir; bunlar sizin beklediğinizle aynı mı, bakın. Başlıkları sistematik okumayı öğrenmek isterseniz e-posta başlığı analizi yazımız Received ve Authentication-Results satırlarını ayrıntılı açıklıyor.
dkim=fail ya da dkim=neutral (no key) görürseniz sebep neredeyse her zaman DNS tarafındadır. body hash did not verify ise mesajın imzadan sonra değiştirildiğini gösterir; örneğin bir posta ağ geçidi altına otomatik bir dipnot eklemiş olabilir.
Sık yapılan DKIM hataları
Sahada en çok şu hatalarla karşılaşıyoruz:
Satır kesilmesi. Uzun açık anahtar panelde tek satıra sığmıyor ya da panel 255 karakterden sonrasını atıyor. p= değerinin sonundaki AQAB ile bitip bitmediğine bakın; bitmiyorsa kayıt eksik.
Tırnak sorunları. Bazı paneller tırnakları kendisi ekler. Siz de tırnakla yapıştırırsanız değerin içinde tırnak karakteri kalır ve kayıt geçersiz olur. Panel ham değer mi istiyor, tırnaklı mı, örnek satıra bakarak anlayın.
Çift kayıt. Aynı selector için iki TXT kaydı bulunursa alıcı hangisini kullanacağını bilemez ve çoğu zaman başarısız sayar. Eski hosting firmasından kalan bir kayıt genellikle bunun nedenidir. Taşıma yaptıysanız hosting mailinden taşıma yazısındaki temizlik adımlarına da göz atın.
Yanlış host adı. _domainkey yerine domainkey yazmak ya da selector'ı atlamak. Küçük bir yazım hatası, saatlerce "neden olmuyor" aramasına yol açıyor.
İmzanın yanlış alan adıyla atılması. Üçüncü taraf bir bülten aracı kendi alan adıyla imza atıyorsa DKIM geçer ama DMARC hizalaması tutmaz. O aracın size verdiği özel selector kaydını da kendi alan adınıza eklemeniz gerekir.
DKIM'in yanında aktarım güvenliği de merak ediyorsanız MTA-STS ve TLS-RPT kurulumu yazısı konunun diğer tarafını, yani postanın sunucular arasında şifreli taşınmasını anlatıyor. "Mailim neden spam'e düşüyor" sorusunun bütün resmi içinse mail neden spam'e düşüyor yazısı iyi bir başlangıç noktası.
Teknik ayrıntıya merak duyanlar için DKIM'in resmî tanımı RFC 6376 belgesinde duruyor.
Sık sorulan sorular
DKIM kaydı olmadan mail gönderebilir miyim?
Gönderebilirsiniz, ama teslim edilebilirlik ve güven açısından önermiyoruz. Gmail ve Yahoo, toplu gönderen sayılan alan adlarından DKIM bekliyor; küçük hacimde bile imzasız postalar spam klasörüne daha kolay düşer.
Selector'ı değiştirmek postaları bozar mı?
Doğru sırayla yaparsanız bozmaz. Önce yeni selector'ın kaydını yayımlayın, sonra imzalamayı ona çevirin, eskisini birkaç gün sonra silin. Sıra tersine dönerse imzalar doğrulanamaz.
DKIM anahtarım 1024 bit, hemen değiştirmeli miyim?
Acil bir durum değil ama planlayın. 2048 bit yeni standarttır; döndürme sırasında yeni anahtarı 2048 bit üretin. DNS panelinizin uzun TXT değerini bölebildiğini önceden kontrol edin.
Aynı alan adında birden fazla DKIM kaydı olabilir mi?
Evet, farklı selector'lar kullandıkları sürece. Posta sunucunuz, bülten aracınız ve CRM'iniz ayrı selector ile ayrı kayıtlar taşıyabilir. Aynı selector adını iki kez kullanmayın.
- DKIM
- selector
- DNS
- 2048 bit
- teslim edilebilirlik