DMARC'ı yeni sıkılaştırmış bir ekipten gelen şikâyet hemen hemen hep aynıdır: "Bazı müşterilerimizin postası kayboluyor, ama biz hiçbir şeyi bozmadık." Haklılar da. Gönderimde hata yok; mesaj yolda bir yerde yönlendirildi ya da bir e-posta listesinden geçti ve kimlik doğrulaması bu yolculukta kırıldı. ARC e-posta yönlendirme sorununu çözmek için tasarlanmış bir mekanizma, ama sihirli değil.
Bu yazıda önce neyin neden kırıldığını, sonra ARC'nin bu hasarı nasıl hafiflettiğini, en sonunda da yönlendirme kullanan bir ekibin ne yapabileceğini anlatıyoruz.
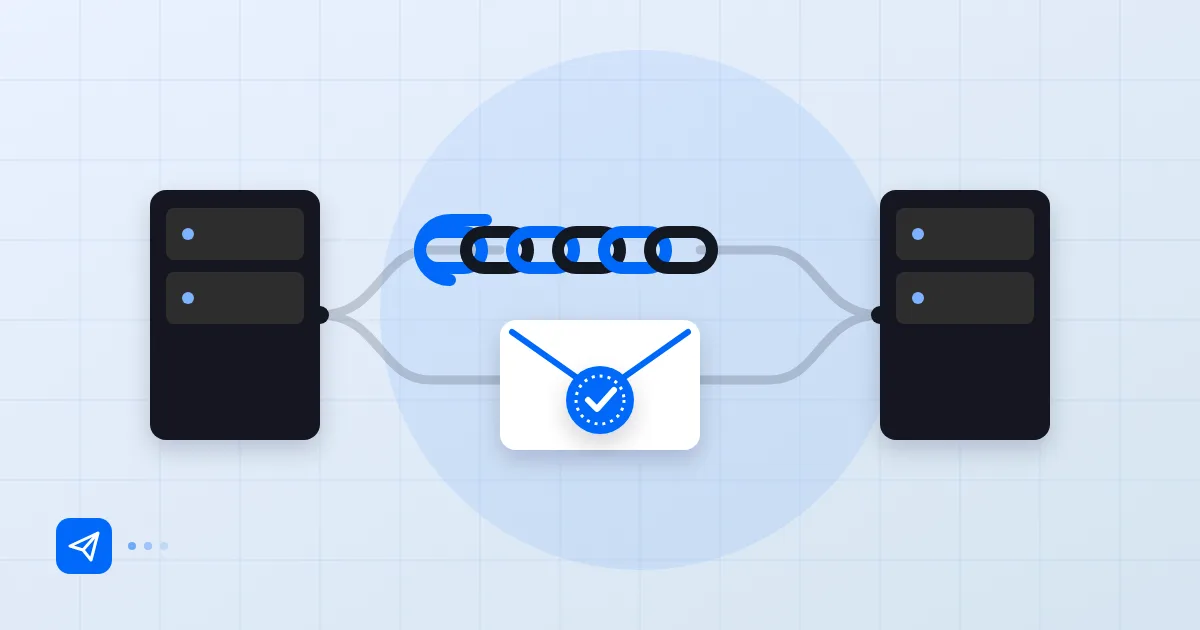
Kısa cevap: Yönlendirme, mesajı gönderen IP'yi değiştirdiği için SPF'yi; e-posta listeleri ise konu ve gövdeye ekleme yaptığı için DKIM'i bozar. ARC, aradaki sunucuların "bu mesajı aldığımda doğrulama geçiyordu" diye imzalı not düştüğü bir zincirdir; alıcı bu zincire güveniyorsa DMARC başarısızlığını yok sayabilir. Her alıcı güvenmez, o yüzden ARC bir garanti değil, bir yardımdır.
Yönlendirme neden SPF'yi bozar?
SPF, mesajı teslim eden IP'nin gönderen alan adının kaydında yetkili olup olmadığına bakar. Birisi ayse@example.com.tr adresine gelen postayı kendi Gmail'ine yönlendirdiğinde, Gmail'e mesajı artık sizin sunucunuz değil, yönlendirmeyi yapan sunucu teslim eder. Bu IP example.com.tr'nin SPF kaydında yoktur. Sonuç: spf=fail ya da softfail.
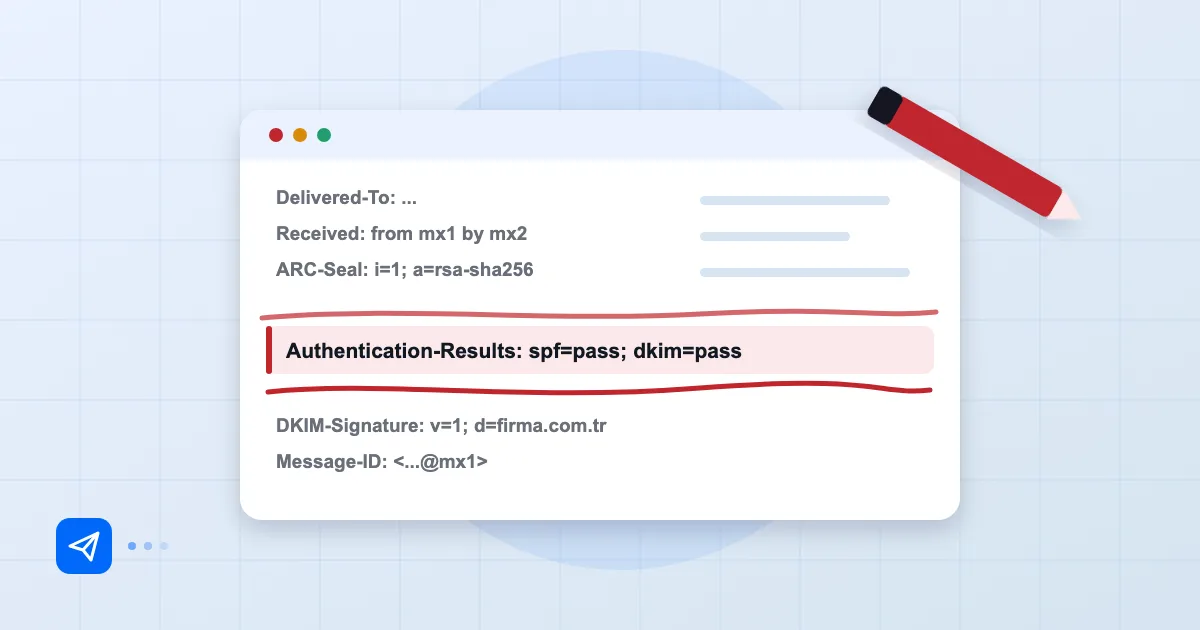
Bunu başlıkta görmek kolay; nasıl okunduğunu e-posta başlığı analizi yazımızda göstermiştik. Mesajın Received zinciri yönlendirme yapan sunucuyu, Authentication-Results satırı da spf=fail değerini verir.
Burada bir kurtarıcı var: DKIM. Mesaj yolda değişmediği sürece imza, hangi sunucudan geçtiğinden bağımsız olarak doğrulanır. DMARC de SPF veya DKIM'den birinin hizalı geçmesini yeterli sayar. Düz bir yönlendirme çoğu zaman bu yüzden sorunsuzdur. Bazı yönlendiriciler ayrıca SRS adı verilen yöntemle zarf göndericiyi yeniden yazar; bu SPF'yi yönlendiricinin kendi alan adına göre geçirir, ama o alan adı sizin alan adınızla hizalanmadığı için DMARC açısından işe yaramaz. Yani SPF tarafı yönlendirmede pratikte kaybedilmiş sayılır; DKIM'e güvenirsiniz.
Posta listeleri ve DKIM
Asıl sorun, mesajı değiştiren aracılarda başlar. Bir e-posta listesi (dernek listesi, haber grubu, bir meslek odasının duyuru grubu) konuya [Liste] etiketi ekler, gövdenin altına abonelikten çıkma satırı yazar, bazen eki siler. İmza, tam da bu alanların özetini içerdiği için artık tutmaz: dkim=fail. SPF zaten düşmüştü. İkisi birden başarısız olunca DMARC de başarısız olur.
Politikanız p=none ise bu yalnızca raporlarda bir kırmızı satırdır. p=reject ise liste mesajı alıcıya hiç ulaşmayabilir. İşte bu yüzden listeler uzun süredir "From" satırını yeniden yazıyor: Ayşe Yılmaz via Liste <liste@listeler.example.org> gibi. Bu çözüm DMARC'ı geçirir, ama gönderenin gerçek adresini gizler ve yanıtları karıştırabilir. Bunun DMARC raporlarında nasıl göründüğünü okumayı öğrenmek, hangi kaynağın sorun çıkardığını bulmanın en kısa yoludur.
ARC nedir, nasıl çalışır?
ARC (Authenticated Received Chain), RFC 8617 ile 2019'da tanımlandı; belge "Experimental" statüsündedir, yani standart yolunda ama kesin bir İnternet standardı değildir. Fikir basit: mesajı alan her aracı, o anda gördüğü kimlik doğrulama sonucunu kaydeder ve bunu imzalar. Böylece zincirin sonundaki alıcı, "ilk durakta SPF ve DKIM geçiyordu, sonra liste araya girdi" diyebilir.
Her aracı üç başlık ekler. ARC-Authentication-Results, o sunucunun gördüğü sonuçları taşır. ARC-Message-Signature, mesajın o andaki halini imzalar. ARC-Seal, önceki ARC başlıklarının bütünlüğünü mühürler. Her aracı bunlara bir sıra numarası verir (i=1, i=2...), böylece zincir sıralanabilir.
ARC-Seal: i=1; a=rsa-sha256; cv=none; d=forwarder.example.net; s=arc1; ...
ARC-Message-Signature: i=1; a=rsa-sha256; d=forwarder.example.net; s=arc1; ...
ARC-Authentication-Results: i=1; forwarder.example.net;
  spf=pass smtp.mailfrom=example.com.tr;
  dkim=pass header.d=example.com.tr;
  dmarc=pass header.from=example.com.tr
Burada kritik bir ayrıntı var: ARC, mesajı kendi başına DMARC'tan geçirmez. Sadece alıcıya bir kanıt sunar. Kararı yine alıcı verir.
Kimler ARC'ye güvenir?
Alıcı, ARC zincirine ancak mührü atan alan adına güveniyorsa itibar eder. Sahte bir aracı da kendine ARC başlığı yazabilir; o yüzden alıcılar genellikle bilinen, itibarı oturmuş mühürleyicilerin listesini tutar. Büyük posta sağlayıcılarının bir bölümü ARC'yi değerlendirir, ama hangi sağlayıcının hangi aracıya güvendiği kamuya açık bir liste değildir ve değişebilir. Bu belirsizlik yüzünden ARC'ye dayanarak "artık yönlendirme sorunum yok" demek yanlış olur.
Kendi sunucunuz yönlendirme yapıyorsa tersi de geçerli: mesajı mühürlemek sizin yükümlülüğünüz değil ama nezaket ve itibar meselesidir. Alıcılar, ARC mührü atan yönlendiricilere daha iyi bakar.
| Senaryo | SPF | DKIM | ARC'nin rolü |
|---|---|---|---|
| Düz yönlendirme | Bozulur | Genellikle geçer | Yedek kanıt |
| Liste (konu etiketi, alt bilgi) | Bozulur | Bozulur | Asıl işe yaradığı yer |
| Liste, From yeniden yazılmış | Listenin alan adıyla | Listenin alan adıyla | Gerek kalmaz |
Yönlendirme kullanan ekipler için öneriler
Biz sahada şunu görüyoruz: yönlendirmenin çoğu, aslında yönlendirme olmaması gereken bir ihtiyaçtan çıkıyor. Örneğin info@ adresine gelenlerin üç kişinin kişisel Gmail'ine yönlendirilmesi. Bunu önermiyoruz; yönlendirme hem SPF'yi bozuyor hem de postaların kopyasını şirket dışına çıkarıyor. Bunun yerine bir takma ad ya da grup adresi tanımlayıp herkesin kendi posta kutusuna düşmesini sağlayın; böylece mesaj sistem içinde kalır.
Dışarıya yönlendirmek zorundaysanız üç şey yapın. Önce DKIM imzasının sağlam olduğundan emin olun, çünkü yönlendirmede sizi kurtaran odur. Sonra yönlendiren sunucunun gövdeyi değiştirmediğini doğrulayın; "Bu mesaj yönlendirildi" gibi bir alt bilgi ekleyen araçlar imzayı bozar. Üçüncüsü, yönlendirilen adreste kayıp şikâyeti gelirse DMARC raporlarında o kaynağı arayın.
Bir ayrıntı daha: hedef adres sağlayıcısı yönlendirmeyi spam diye işaretliyorsa, alıcıdan o gönderenin güvenli listesine eklenmesini isteyin. Yönlendirmeyle ilgili geri dönen mesajlar ise farklı bir konudur; hata kodlarını bounce kodları rehberimizde açıkladık.
DMARC enforce ile birlikte dikkat noktaları
p=reject'e geçmeden önce en az birkaç hafta rapor toplayın ve "kimlik doğrulaması düşen ama meşru" kaynakları ayıklayın. Listeler ve yönlendiriciler bu grubun doğal üyeleridir. Geçişin adımlarını p=reject'e geçiş rehberimizde planladık; yönlendirme tarafında şunu eklemek gerekir: hangi dernek ya da meslek listesine üye olan çalışanlarınız varsa, onların listesine gönderdiği mesajlar DMARC'ta kalabilir. Gerekirse o kişilerin liste kullanımı için ayrı bir alt alan adı düşünün.
Bu arada, DMARC kaydını daha önce hiç kurmadıysanız DMARC kaydı oluşturma rehberimizle başlayın; sıkılaştırma sonraki adımdır.
Sık sorulan sorular
ARC DMARC'ın yerini alır mı?
Hayır. ARC, DMARC'ı geçirmez; yalnızca alıcıya, mesajın ilk alındığında doğrulandığına dair imzalı bir kanıt verir. Alıcı bu kanıta güvenip güvenmemeye kendisi karar verir.
Düz yönlendirmede DKIM neden bozulmaz?
Yönlendirici gövdeyi ve imzalı başlıkları değiştirmezse imza aynı kalır ve doğrulama sunucudan bağımsızdır. Yönlendirmeyi yapan sistem alt bilgi eklerse imza bozulur.
Kendi alan adımda ARC kurmalı mıyım?
Yalnızca başkaları adına mesaj yönlendiriyor ya da listeler işletiyorsanız. Normal bir şirket posta kutusunun gönderimi için ARC gerekmez.
p=reject ile liste postası kaybolur mu?
Liste mesajı hem SPF'de hem DKIM'de başarısız olursa evet, kaybolabilir ya da spam'e düşebilir. Bu yüzden enforce'tan önce raporlarda liste kaynaklarını arayın.
- ARC
- DMARC
- SPF
- DKIM
- e-posta yönlendirme
- posta listesi