DMARC kaydı oluşturma, kulağa olduğundan korkutucu geliyor. Gerçekte yapacağınız şey, alan adınızın DNS'ine tek bir metin satırı eklemek. Zor kısım o satırı yazmak değil, yazdıktan sonra ne olacağını bilmek: alıcılar sahte ya da kimliği doğrulanamayan postaları ne yapacak, siz raporları nereden göreceksiniz?
Aşağıda kayıt satırını, her etiketin ne yaptığını ve onu DNS panelinde nasıl yayınlayacağınızı kopyalanabilir örneklerle anlatıyoruz. Bütün örnekler example.com.tr alan adı için, kendi alan adınızla değiştirin.
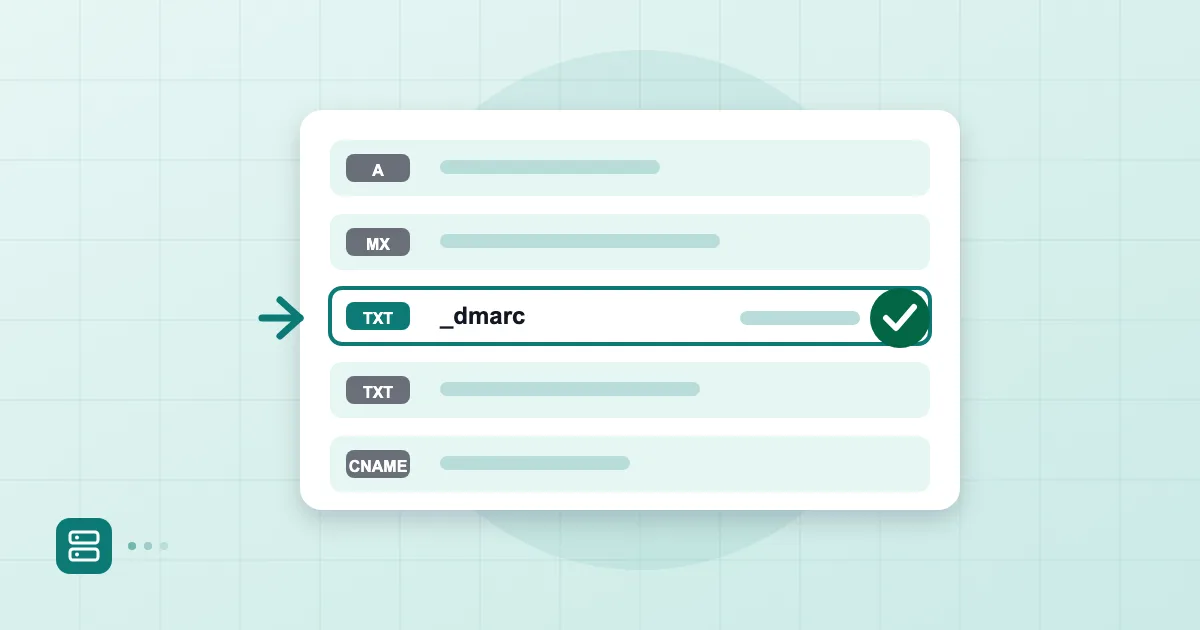
Kısa cevap: DMARC kaydı, alan adınızın DNS'inde
_dmarcadıyla yayınlanan tek bir TXT kaydıdır. Güvenli başlangıçv=DMARC1; p=none; rua=mailto:dmarc@example.com.trbiçimindedir; önce raporları toplar, hiçbir postayı engellemez. Raporları okuyup meşru göndericileri doğruladıktan sonra politikayı quarantine ve reject'e yükseltirsiniz.
DMARC nedir ve neyi korur
DMARC, alıcı sunucuya bir soruya cevap veren bir politikadır: "From satırında benim alan adım yazıyor ama SPF ve DKIM bunu doğrulamıyorsa, bu postayla ne yapmalısın?" Seçenekler üç tane: hiçbir şey yapma, spam klasörüne at, reddet.
Neyi korur? Başkasının sizin alan adınızı gönderici gibi göstermesini, yani doğrudan taklidi. Sahte fatura ve sahte yönetici postalarının önemli bir kısmı tam da buradan yapılır. Ancak DMARC her şeyi çözmez: benzer alan adı (örneğin firmaadi.com yerine firmaadl.com) kullanan saldırganı durdurmaz. Resmî tanım için RFC 7489 belgesine bakabilirsiniz.
Önce SPF ve DKIM'in hazır olması
DMARC iki yetene dayanır: SPF ya da DKIM'den en az biri geçmeli ve geçen alan adı From alan adıyla uyumlu (aligned) olmalı. Bu yüzden DMARC'ı üçüncü sırada kurarsınız.
Başlamadan önce giden postanın SPF ve DKIM'inin çalıştığını kontrol edin:
dig TXT example.com.tr +short
dig TXT sel1._domainkey.example.com.tr +short
İlk komut v=spf1 ile başlayan tek bir kayıt, ikincisi v=DKIM1 ile başlayan bir kayıt göstermeli. Eksik olan varsa DMARC'a geçmeyin. Kayıt yazımı için SPF kaydı nasıl yazılır ve DKIM nedir yazılarına bakın. Kurulumda en sık gördüğümüz hata, SPF'i tamamlamadan DMARC'ı yayınlayıp ilk raporlarda kendi postalarının kırmızı görünmesine şaşırmak.
İlk kayıt: p=none ve rua adresi
İşte güvenli başlangıç kaydı:
_dmarc.example.com.tr. TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com.tr"
Üç parça var. v=DMARC1 sürümdür ve kaydın başında olmalıdır. p=none politikadır; hiçbir postayı engellemez, yalnızca izler. rua= ise toplu raporların gönderileceği adrestir.
Rapor adresini ayrı bir kutu ya da grup olarak açmanızı öneriyoruz. Kendi günlük kutunuza yönlendirirseniz XML dosyalarıyla dolar. Rapor adresi başka bir alan adındaysa (örneğin bir rapor analiz hizmetinin adresi), o alan adının DNS'inde sizin alan adınıza rapor kabul ettiğini belirten bir izin kaydı olması gerekir; hizmet bunu size söyler, uygulanmazsa raporlar gelmez.
p=none ile başlamak bir sahte güvenlik hissi yaratabilir, çünkü hiçbir şeyi durdurmaz. Doğru, ve amaç da bu: önce kimin posta gönderdiğini görürsünüz. Raporları okuma konusunu DMARC raporu okuma yazısında ayrıntılı işledik.
Etiketlerin anlamı: p, sp, pct, adkim, aspf
Kayıtta sık göreceğiniz etiketler şunlardır:
| Etiket | Ne yapar | Örnek |
|---|---|---|
| p | Alan adı için politika | p=none, p=quarantine, p=reject |
| sp | Alt alan adları için politika; yoksa p kullanılır | sp=reject |
| pct | Politikanın uygulanacağı posta yüzdesi, varsayılan 100 | pct=25 |
| rua | Toplu rapor adresi | rua=mailto:dmarc@example.com.tr |
| adkim | DKIM hizalama: r gevşek, s sıkı; varsayılan r | adkim=s |
| aspf | SPF hizalama: r gevşek, s sıkı; varsayılan r | aspf=r |
Gevşek hizalamada alt alan adı kabul edilir: mail.example.com.tr ile example.com.tr uyumlu sayılır. Sıkı hizalamada alan adı birebir aynı olmalıdır. Biz çoğu işletmeye varsayılan gevşek ayarı bırakmayı öneriyoruz; sıkı hizalama yalnızca kendi alt alan adlarının kontrolünü tam bildiğinizde işe yarar.
pct etiketi geçiş sırasında işinize yarar. Mesela p=quarantine; pct=10 derseniz politika, doğrulanamayan postaların yalnızca onda birine uygulanır. Bu aşamaları DMARC p=reject geçişi yazısında adım adım ele aldık.
DNS sağlayıcısında kaydı ekleme ve doğrulama
DNS panelinde yeni bir TXT kaydı oluşturun. Çoğu panelde ad (host) alanına yalnızca _dmarc yazılır; alan adını panel kendisi ekler. Natro, İsimtescil, GoDaddy ve Cloudflare'de de bu böyledir. Değer alanına tırnaksız v=DMARC1; p=none; rua=mailto:dmarc@example.com.tr yazın; bazı paneller tırnağı kendisi ekler. Tırnağı iki kez eklerseniz kayıt bozulur, buna dikkat edin.
Bir alan adının tek bir DMARC kaydı olabilir. Zaten bir _dmarc kaydı varsa yenisini eklemeyin, mevcut olanı düzenleyin.
Kaydı kaydettikten sonra doğrulayın:
dig TXT _dmarc.example.com.tr +short
Çıktıda yazdığınız satırı görmelisiniz. Hemen görünmüyorsa birkaç dakika bekleyin; DNS değişikliklerinin yayılması bazen daha uzun sürebilir. İlk toplu raporlar genellikle bir gün içinde gelmeye başlar, ama alıcı sunucuya göre değişir.
Kademeli sıkılaştırma planı
p=none ile başlayıp doğrudan reject'e atlamayın. Bizim izlediğimiz sıra şöyle:
- Birkaç hafta p=none ile raporları toplayın, meşru gönderici listesini çıkarın (pazarlama aracı, fatura yazılımı, CRM).
- Her meşru göndericinin SPF ya da DKIM'ini alan adınızla hizalayın.
- p=quarantine; pct=10 ile başlayıp yüzdeyi kademeli artırın.
- Sorun görmezseniz p=quarantine; pct=100 ve ardından p=reject.
Aceleye getirirseniz, meşru bir fatura ya da bülten postası reddedilir ve bunu öğrenmeniz haftalar alabilir. Reddetme politikasına sahip alan adlarının BIMI gibi ek yeteneklere de yol açtığını BIMI nedir yazısında okuyabilirsiniz.
Google, kendi yönergelerinde toplu göndericiler için DMARC bekliyor; ayrıntı için Google Workspace'in DMARC kurulum sayfasına bakabilirsiniz.
Postanex panelinde SPF, DKIM ve DMARC kayıtları için adım adım yol gösterilir ve DNS doğrulaması canlı yapılır; giden postalar zaten DKIM ile imzalanır.
Sık sorulan sorular
DMARC kaydı zorunlu mu?
Her alan adı için teknik olarak zorunlu değil, ama büyük alıcılar toplu göndericilerden bekliyor ve sahteciliğe karşı en etkili tek katman bu. Küçük bir işletme için bile p=none ile başlamak mantıklıdır.
DMARC'ta p=none yeterli mi?
Başlangıç için evet, çünkü size rapor verir. Ama p=none sahte postaları engellemez; koruma için sonunda quarantine ya da reject'e geçmelisiniz.
rua adresi olarak kendi kutumu kullanabilir miyim?
Kullanabilirsiniz ama rapor XML dosyaları kutuyu hızla doldurur. Ayrı bir kutu ya da grup açmak ya da bir rapor analiz aracına yönlendirmek daha pratiktir.
DMARC kaydı web sitemi etkiler mi?
Hayır. DMARC yalnızca e-posta doğrulamasıyla ilgili bir TXT kaydıdır; web sitenizin çalışmasına dokunmaz.
- DMARC
- DNS
- TXT kaydı
- SPF
- DKIM