Birkaç yıl öncesine kadar oltalama e-postalarını bozuk Türkçeden tanırdık. "Sayın müşterimiz hesabınız bloke edilmiştir" diye başlayan, virgülleri yerinde olmayan, logosu bulanık mesajlar. O dönem büyük ölçüde geride kaldı. Bugün bir saldırgan, bir dil modeline şirketinizin web sitesindeki üslubu gösterip "muhasebe müdürüne, tedarikçi adına, nazik ama ısrarcı bir IBAN değişikliği yazısı hazırla" diyebiliyor ve sonuç çoğu zaman bizim yazdığımız mailden daha düzgün oluyor.
Bu yazıda yapay zekâ destekli oltalamanın ve iş e-postası ele geçirme (BEC) saldırılarının nasıl çalıştığını, hangi teknik önlemlerin gerçekten işe yaradığını ve asıl savunmanın neden e-posta sisteminde değil ödeme sürecinde olduğunu anlatıyoruz.
Kısa cevap: BEC, saldırganın yönetici, tedarikçi ya da çalışan kılığında e-posta göndererek ödeme yaptırması veya bilgi alması saldırısıdır; çoğunda zararlı bağlantı ya da ek bile yoktur. Teknik katmanda DMARC, iki adımlı doğrulama ve spam filtresi kapıyı daraltır, ama mesajın "gerçek görünmesi" artık yeterli kanıt sayılmamalıdır. IBAN değişikliği ve acil ödeme taleplerini ikinci bir kanaldan (telefon, yüz yüze) doğrulamak en etkili tek önlemdir.
Saldırı nasıl evrildi: kötü yazımlı maillerden ikna edici metne
Eskiden ayırt edici işaret dil hatasıydı; bugün değil. Metin kalitesi artık saldırganın bir kısıtı olmaktan çıktı ve bu, "yazım hatası yoksa güvenlidir" refleksini tehlikeli hale getirdi.
Değişen şey saldırının maliyeti ve ölçeği. Hedef şirket hakkında kamuya açık bilgi (LinkedIn'deki unvanlar, ihale duyuruları, basın haberleri, imza blokları) toplayıp kişiye özel bir mesaj kurmak eskiden saatler alırdı. Şimdi bu hazırlık otomatikleştirilebiliyor. Üslup taklidi, uygun bir bahane, doğru kişiye gönderme: üçü de ucuzladı. Sahte ses ya da görüntü kullanan vakalar da basında yer alıyor; biz burada yalnızca e-posta kanalına odaklanıyoruz.
Rakam vermiyoruz, çünkü bu konudaki yaygın istatistiklerin kaynağı çoğu zaman belirsiz. Ama sahadan bir gözlem paylaşabiliriz: BEC'e düşen şirketler genellikle "bizi kimse tanımaz" diyen küçük ve orta ölçekli şirketler. Saldırgan büyük bir kasanın peşinde olmak zorunda değil; tek bir yanlış ödeme yeter.
BEC senaryoları: IBAN değişikliği, yönetici talebi, tedarikçi taklidi
Üç kalıp çoğunluğu oluşturuyor.
IBAN değişikliği. Düzenli ödeme yaptığınız bir tedarikçiden "banka hesabımız değişti, bundan sonraki ödemeleri yeni IBAN'a yapın" yazısı gelir. Mesaj ya tedarikçinin gerçekten ele geçirilmiş posta kutusundan ya da çok benzer bir alan adından gelir. Hesap numarası dışında her şey normal görünür; fatura formatı, yazışma geçmişi, hatta konu zinciri bile gerçektir.
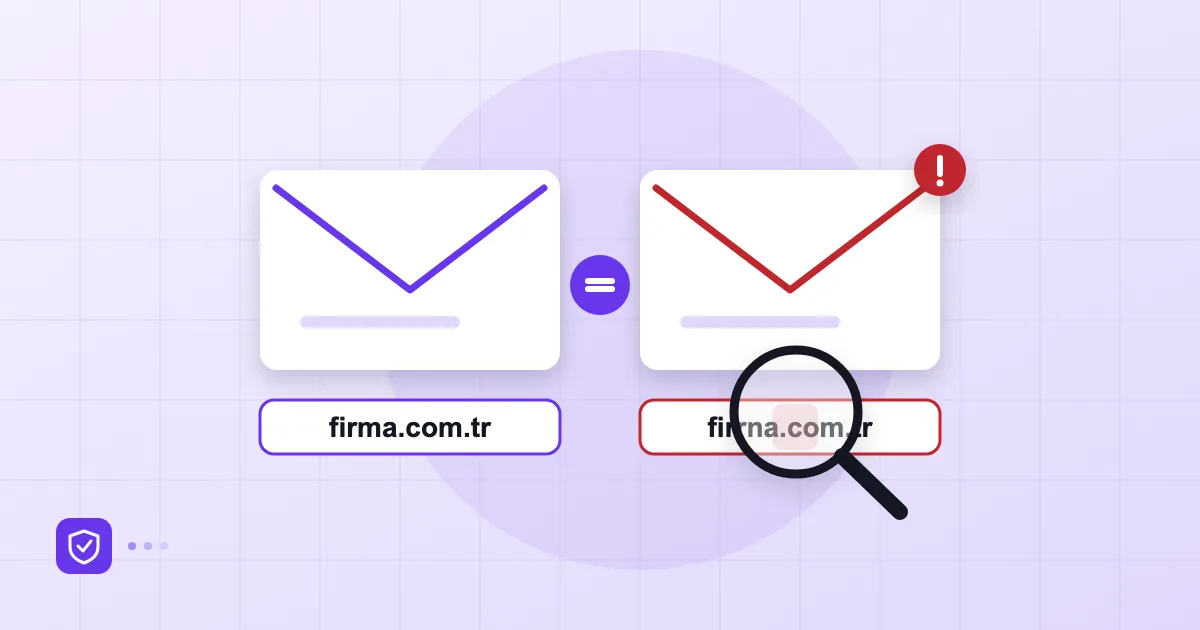
Yönetici talebi. Genel müdürün adıyla muhasebeye "toplantıdayım, arayamam, şu hesaba acil havale yapar mısın, akşama açıklarım" yazılır. Görünen ad doğrudur, adres ise bir Gmail ya da ufak oynanmış bir alan adıdır. Acele ve gizlilik baskısı bu saldırının imzasıdır.
Tedarikçi ya da çalışan taklidi. Satın alma ya da insan kaynaklarına, bir çalışanın maaş hesabının değiştirildiğini bildiren mesaj gider. Ya da saldırgan zaten içeride bir kutuyu ele geçirmiştir ve gerçek yazışmalara cevap verir. Bu en zor fark edilen türdür; çünkü mesaj sizin alan adınızdan gelir ve tüm kimlik doğrulama kontrollerini geçer.
Alan adı sahtecilik türlerini ayrı ayrı görmek için e-posta sahteciliği (spoofing) yazımıza bakabilirsiniz; doğrudan taklit, görünen ad taklidi ve benzer alan adı saldırıları orada farklı savunmalarla ele alınıyor.
Teknik katman: DMARC, 2FA ve spam filtresi
Teknik önlemler saldırı yüzeyini daraltır ama sıfırlamaz. Bunu baştan söylemek gerekiyor, çünkü "DMARC kurduk, BEC bitti" diye düşünen şirketler gördük.
| Önlem | Neyi engeller | Neyi engellemez |
|---|---|---|
DMARC p=reject |
Sizin alan adınızı doğrudan taklit eden mailleri | Benzer alan adından ya da Gmail'den gelen mailleri |
| İki adımlı doğrulama (2FA) | Çalınan parolayla posta kutusuna girmeyi | Kullanıcının kendi eliyle kod paylaşmasını |
| Spam ve virüs filtresi | Bilinen kötü içerik ve zararlı ekleri | İçeriği masum görünen, tek satırlık "IBAN değişti" mailini |
| DKIM imzası | Mesajın yolda değiştirilmesini | Sahte alan adının kendi imzasını atmasını |
Her satırın arkasında kısa bir not var. DMARC, DMARC kaydı oluşturma yazımızda anlattığımız şekilde p=none ile başlayıp raporlarla reject'e ilerlemeli. Kutular için 2FA, ele geçirilmiş posta kutusu senaryosunu kesmenin en ucuz yoludur; Postanex yönetim panelinde posta kutuları için iki adımlı doğrulama politikası tanımlanabiliyor, böylece "kimde açık kimde kapalı" belirsizliği kalmıyor. İki adımlı doğrulamanın yöntemlerini e-posta iki adımlı doğrulama ve passkey yazısında karşılaştırdık.
Spam ve virüs filtresi gelişmiş olabilir, ama BEC mesajı kötü amaçlı bir bağlantı taşımadığı için filtre ne yapacağını bilemez. Bu yüzden asıl yük bir sonraki katmana biniyor.
Süreç katmanı: ödeme onayında ikinci kanal
Kural basit: banka bilgisi değişikliği ve alışılmadık acil ödeme talepleri, talebin geldiği kanaldan değil, bağımsız ikinci bir kanaldan doğrulanır. E-postadaki telefon numarasını aramayın; sistemdeki, sözleşmedeki ya da daha önce kaydettiğiniz numarayı arayın.
Bunu ekiplerde uygulanabilir kılan birkaç küçük düzenleme var:
- IBAN değişikliğini yalnızca muhasebe değil, ikinci bir kişi onaylar. Tek kişinin tek başına yapabildiği hiçbir hesap değişikliği olmasın.
- Yönetici talebi ile gelen havale için "geri arama" kuralı yazılı olsun. Yöneticinin kendisi de bu kurala itiraz etmesin; kural kişisel güvensizlik değil, süreçtir.
- Yeni IBAN'a yapılan ilk ödemeyi, tutar ne olursa olsun, küçük bir deneme tutarıyla ve doğrulamayla başlatın.
- "Acil, gizli, kimseye söyleme" üçlüsünü kırmızı bayrak olarak adlandırın.
Bu kurallar sıkıcı görünür; amaçları da zaten saldırganın en güvendiği şeyi, yani aceleyi ve sessizliği bozmaktır.
Çalışanlar için kırmızı bayrak listesi
Çalışanlara gösterebileceğiniz kısa liste şöyle: beklenmedik para ya da bilgi talebi, baskı ve zaman kısıtı, olağan dışı bir kanal ("WhatsApp'tan yaz"), son anda değişen banka bilgisi, görünen adla uyuşmayan adres ya da hafifçe farklı yazılmış alan adı (example.com.tr yerine examp1e.com.tr), konuşma zincirine yeni giren ve eski mesajlarda hiç yer almamış bir kişi.
Daha genel bir tarama için oltalama e-postası nasıl anlaşılır yazısındaki 10 işareti ekibinizle paylaşın. Küçük bir şirkette en iyi eğitim, gerçek örnekleri anonimleştirip bir toplantıda göstermek ve "şüphelenirsen sor" diyebilmeyi normalleştirmektir; yanlış alarm yüzünden azarlanan çalışan bir sonraki sefer sessiz kalır.
Olay anında yapılacaklar
Yanlış bir ödeme yapıldıysa dakikalar önemlidir. Önce bankanızı arayıp havalenin geri çağrılmasını isteyin; mümkün olduğunca erken yapılan başvuru, para hareketinin durdurulma ihtimalini artırır. Ardından mesajın tam başlıklarını kaydedin, posta kutusu ele geçirilmişse parolayı ve oturumları sıfırlayın, e-posta hesabı ele geçirildi yazısındaki ilk 24 saat listesini izleyin. Bilgi güvenliği ya da hukuk danışmanınız varsa erkenden devreye alın.
Dolandırıcılığı resmî makamlara bildirmek de önemli. Türkiye'deki kolluk kuvvetleri ve bankanız ilk adrestir; uluslararası vakalarda ABD'deki FBI IC3 şikayet portalı da BEC bildirimlerini kabul ediyor. Şirket içinde olayı ve alınan dersi bir sayfaya yazın; bir sonraki saldırıda bu sayfa işe yarar. Genel bir güvenlik hazırlığı için KOBİ e-posta güvenliği kontrol listesi iyi bir ek.
Sık sorulan sorular
BEC saldırısı ile klasik oltalama arasındaki fark nedir?
Klasik oltalama genellikle sahte bir giriş sayfasına çekip parola ya da kart bilgisi toplar. BEC ise çoğu zaman bağlantı ya da ek içermez; doğrudan para transferi veya hassas bilgi talep eder. Bu yüzden filtreler daha zor yakalar.
DMARC kurmak BEC'i önler mi?
Yalnızca alan adınızın doğrudan taklit edilmesini önler. Benzer bir alan adından, serbest bir e-posta adresinden ya da ele geçirilmiş gerçek bir posta kutusundan gelen mesajı durdurmaz.
Küçük bir şirketiz, bu saldırı bize de gelir mi?
Evet, hatta küçük şirketler daha elverişli hedef olabilir; ödemeyi tek kişi yapıyor ve ikinci bir onay mekanizması çoğu zaman yok. Süreç kuralı eklemek hiçbir yazılım bütçesi gerektirmez.
Yapay zekâ yazımını mail metninden anlayabilir miyim?
Güvenilir biçimde hayır. Metnin düzgünlüğüne değil, talebin niteliğine bakın: beklenmedik, acil, ödeme ya da bilgi isteyen ve alışılmış kanal dışına çıkan her mesajı doğrulayın.
- BEC
- yapay zekâ oltalama
- CEO dolandırıcılığı
- fatura dolandırıcılığı
- DMARC