Bir e-posta ekibinin gelen şikâyet kutusuna bakarsanız aynı hikâyeyi defalarca görürsünüz: "Bana yöneticimden mail geldi, IBAN değişmiş, acil ödeme istiyor." Mail çoğu zaman kusursuz Türkçe ile yazılmıştır. Yazım hatası arayan çalışan bir şey bulamaz ve öder. Bu yüzden oltalama e-postası nasıl anlaşılır sorusunun cevabı artık "dil bilgisine bakın" değil; davranışa, bağlama ve doğrulamaya bakın.
Aşağıdaki on işaret, sahada en sık gördüklerimizden derlendi. Hiçbiri tek başına kanıt değildir. Ama ikisi üçü bir araya geldiğinde durup düşünmek için yeterli sebep oluşur.
Kısa cevap: Oltalama e-postaları genellikle aciliyet ve otorite baskısı kurar, beklenmedik bir bağlantı, ek ya da ödeme bilgisi değişikliği ister. Şüphelendiğinizde bağlantıya tıklamayın, göndereni e-postadaki numaradan değil bildiğiniz bir kanaldan arayın ve maili ekibinizin bildirim adresine iletin.
Oltalama neden işe yarıyor: aciliyet ve otorite
Oltalama, teknik bir hileden önce psikolojik bir hiledir. Saldırgan sizi düşünmekten alıkoymak ister. "Bugün saat 17.00'ye kadar", "hesabınız askıya alınacak", "genel müdür toplantıdan çıkamıyor, sen hallet" gibi cümlelerin ortak noktası aynıdır: size zaman tanımaz ve kime sorabileceğinizi unutturur.
İlk iki işaret tam da buradan çıkar. Birincisi, alışılmadık bir aciliyet. İkincisi, bir otorite figürünün sıradan süreci atlamanızı istemesi. Gerçek yöneticiler de acele eder, bu doğru. Ama gerçek yönetici, ödeme onayı için sizden sessiz kalmanızı ya da kimseye söylememenizi nadiren ister. "Kimseye söyleme" cümlesini gördüğünüz anda kırmızı bayrak kalkmış demektir.
Gönderen ve başlık işaretleri
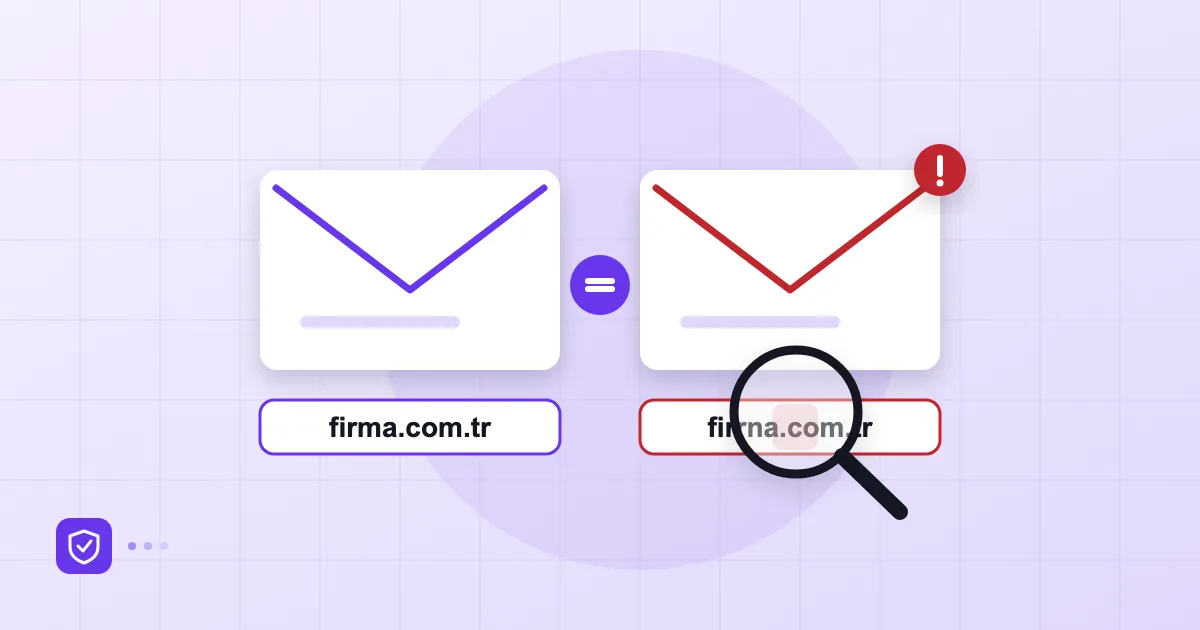
Üçüncü işaret görünen ad ile gerçek adres arasındaki uyumsuzluktur. Telefonlar çoğu zaman yalnızca "Ahmet Yılmaz" gösterir; adresi görmek için dokunmanız gerekir. Orada ahmet.yilmaz@firma-destek.com gibi, şirketinizin alan adına benzeyen ama aynı olmayan bir adres görürseniz yanlış yerdesiniz. Benzer alan adı saldırılarını ayrıca e-posta sahteciliği yazımızda anlattık.
Dördüncü işaret, tanıdık birinden gelen ama üslubu tuhaf mail. Yeni bir kelime tercihi, her zaman kullanmadığı bir hitap, mesajın alışılmadık saatte gelmesi. Burada tek başına bir işarete değil, "bu kişi normalde böyle yazar mıydı?" sezgisine güvenin.
Beşinci işaret daha teknik: yanıtla dediğinizde gidecek adres farklıysa. Reply-To alanı gönderenden ayrı bir adrese işaret ediyorsa, cevabınız saldırganın posta kutusuna düşer. Çoğu e-posta uygulaması yanıt yazmaya başladığınızda alıcı satırını gösterir; birkaç saniye bakmak yeter.
Kimlik doğrulama kayıtları (SPF, DKIM, DMARC) bu kısmın arka planında çalışır. Düzgün kurulmuş bir alan adından sahte mail atmak zorlaşır, ama bu sizi benzer alan adından gelen mailden korumaz. Çalışanın gözü hâlâ gereklidir.
Bağlantı ve ek işaretleri
Altıncı işaret, bağlantının üzerine gelince görünen adresin metinle tutmaması. Bilgisayarda fare ile üzerine gelin, telefonda bağlantıya uzun basın. "microsoft.com" yazıp başka bir yere giden bir bağlantı, en eski ama en çok işe yarayan numaradır. Kısaltılmış bağlantılar (bit.ly türü) iş yazışmasında nadiren gerekir; görürseniz sorgulayın.
Yedinci işaret, beklenmedik ek dosyadır. Fatura, sipariş ya da "ödeme dekontu" adıyla gelen ve açmanızı isteyen bir ek, özellikle siz bir fatura beklemiyorsanız şüphelidir. Sıkıştırılmış dosyalar, makro isteyen ofis belgeleri ve çift uzantılı adlar (fatura.pdf.exe) en bilinen örneklerdir. Aynı gün içinde, aynı adreslerden gelen ikinci bir "güncel sürüm" ekini de aynı şüpheyle karşılayın.
Sekizinci işaret, sizden parola ya da doğrulama kodu isteyen sayfa. Bir e-posta bağlantısı sizi giriş ekranına götürüyorsa, bu ekrana bağlantıdan değil tarayıcıya kendi yazdığınız adresten ulaşmayı deneyin. Giriş yaptıysanız ve sonradan şüphelendiyseniz, hemen hesap ele geçirildiğinde ilk 24 saatte yapılacaklara geçin.
Ödeme ve IBAN değişikliği talepleri
Dokuzuncu işaret en pahalı olanıdır: ödeme bilgisinin değiştiğini bildiren mail. Tedarikçi "banka hesabımız değişti" der, yönetici "bu tutarı şu hesaba gönder" der. Saldırgan çoğu zaman gerçek bir yazışma zincirine sızmıştır ve konuşmanın devamı gibi görünür. İşte bu yüzden kural yazılı bir süreç olmalı: IBAN değişikliği e-postayla gelen bir talimatla yapılmaz, önceden kayıtlı bir telefon numarasından sesli teyit alınır. Bu kalıbın daha geniş bir anlatımı için yapay zekâ destekli oltalama ve BEC yazımıza bakabilirsiniz.
Bu kuralı küçük işletmeler çoğu zaman "güvensizlik gibi görünür" diye uygulamaz. Biz tersini gözlemliyoruz: tedarikçiler teyit istenmesinden rahatsız olmaz, hatta profesyonel bulur.
Onuncu işaret: içiniz rahat değil
Onuncu işaret ölçülemez ama değerlidir: "bir şey ters". Çalışanlar bunu çoğu zaman hisseder, sonra utanıp söylemez. İyi bir ekip kültürü, bu hissi bir değer olarak görür.
| İşaret grubu | Bakılacak yer | Hızlı kontrol |
|---|---|---|
| Aciliyet, otorite | Metnin tonu | Bu talep normal süreçten geçer miydi? |
| Gönderen | Adres ve Reply-To | Adres şirket alan adıyla birebir aynı mı? |
| Bağlantı | Üzerine gelince görünen adres | Metin ile gerçek hedef tutuyor mu? |
| Ek dosya | Ad, uzantı, beklenti | Bu dosyayı bekliyor muydum? |
| Ödeme | IBAN, tutar, gizlilik talebi | Kayıtlı numaradan teyit aldım mı? |
Şüphelenince ne yapılır
Tıklamadıysanız işiniz kolay: yanıtlamayın, silmeyin, önce ekibinizin belirlediği adrese iletin. Silmek, aynı maili alan diğer çalışanları uyarma fırsatını yok eder. Eğer bağlantıya tıkladıysanız ya da bilgi girdiyseniz, saklamayın. Parolanızı hemen değiştirin ve yöneticinize bildirin. İlk saatlerdeki dürüstlük, sonraki zararı gerçekten küçültür.
Hangi önlemin hangi katmanda durduğunu görmek için KOBİ e-posta güvenliği kontrol listemiz iyi bir başlangıçtır. Parola çalınsa bile kapıyı tutan şey ise ikinci adımdır; bunu iki adımlı doğrulama rehberimizde ele aldık. Şirket tarafında, gelen posta kutularının spam ve virüs filtresiyle korunması ve 2FA politikasının zorunlu tutulması gibi ayarlar Postanex yönetim panelinden yapılabilir; ama hiçbir filtre kusursuz değildir, çalışanın alışkanlığı son savunma hattıdır.
Ekipte bildirim kültürü
Eğitim slaytları üç hafta sonra unutulur. Alışkanlık kalır. Bizim önerdiğimiz sade üç adım şu: şüpheli maili ileteceğiniz tek bir adres belirleyin, bildirene asla "neden tıkladın" diye sormayın ve gelen bildirimleri haftalık olarak herkese kısa bir "bu hafta şunu gördük" notuyla paylaşın. Birkaç ay sonra bildirim sayısı artar; bu kötü haber değil, ekibin gözünün açıldığının işaretidir.
Kurumsal siber sigorta başvurularında da çalışan farkındalığı ve oltalama bildirim süreci sorulur; ayrıntıyı siber sigorta ve e-posta güvenliği yazımızda bulabilirsiniz. Resmî tarafta, tanıma ve bildirme adımlarının kısa bir özeti için CISA'nın oltalama rehberine göz atabilirsiniz.
Sık sorulan sorular
Yazım hatası yoksa mail güvenli midir?
Hayır. Yapay zekâ araçları kusursuz Türkçe metin üretebilir, bu yüzden dil kalitesi artık güvenilirlik göstergesi sayılmaz. Gönderen adresine, talebin olağan süreçle uyumuna ve ödeme ya da parola isteyip istemediğine bakın.
Bağlantıya yanlışlıkla tıkladım, ne yapmalıyım?
Bilgi girmediyseniz sayfayı kapatın ve BT sorumlunuza haber verin. Parola ya da kod girdiyseniz parolayı hemen değiştirin, açık oturumları sonlandırın ve olayı bildirin. Ne kadar erken söylerseniz o kadar az şey etkilenir.
Şüpheli maili silmeli miyim, iletmeli miyim?
Önce ekibinizin belirlediği bildirim adresine iletin, sonra silin. Aynı mail başka çalışanlara da gitmiş olabilir ve bildiriminiz hepsini koruyabilir.
Oltalama eğitimi gerçekten işe yarıyor mu?
Tek seferlik eğitim sınırlı etki bırakır; kısa, düzenli hatırlatmalar ve bildirimi cezalandırmayan bir kültür daha iyi sonuç verir. Eğitimi teknik önlemlerin (2FA, filtreleme, kimlik doğrulama) yerine değil, yanına koyun.
- oltalama
- phishing
- e-posta güvenliği
- BEC
- çalışan farkındalığı