"E-postalarımız şifreli mi?" Bu soruyu müşterisinden, denetçisinden ya da kendi yönetim kurulundan duymayan bir BT sorumlusu az bulunur. Cevap tek kelime değildir, çünkü şifreleme postanın yolculuğunda üç farklı yerde olabilir: kabloda, diskte ve iki kullanıcı arasında uçtan uca. Üçü başka şeyi korur ve başka bir maliyet getirir. Burada e-posta şifreleme konusunu, küçük ve orta ölçekli bir şirketin pratik ihtiyacı üzerinden ayırıyoruz.
Kısa cevap: E-posta aktarım sırasında TLS ile, sunucuda depolanırken disk şifrelemesiyle korunur; bunlar çoğu şirketin ihtiyacını karşılar. S/MIME ve PGP ise mesajı gönderenden alıcıya kadar şifreler, ama kurulum ve anahtar yönetimi yükü getirir; yalnızca çok hassas iletişim yapan ekipler için mantıklıdır.
Aktarım şifrelemesi (TLS) neyi korur
TLS, postanın iki sunucu arasında ya da posta istemcisi ile sunucu arasında giderken başkaları tarafından okunmasını engeller. Kablodaki, Wi-Fi'daki ya da ISS'deki bir dinleyici, şifreli bağlantıyı çözemez.
Burada iki ayrı yol var. İstemci tarafında (Outlook'unuz ya da telefonunuz ile posta sunucusu arasında) bağlantıyı baştan şifreli kurmak standarttır; IMAP için 993, gönderim için 465 numaralı portlar bunun örnekleridir. RFC 8314, düz metin bağlantıların terk edilip her zaman TLS kullanılmasını söyler. Sunucudan sunucuya tarafta ise çoğunlukla "fırsatçı" TLS çalışır: STARTTLS komutu (RFC 3207) ile iki sunucu şifrelemeyi birbirine önerir, karşı taraf desteklemiyorsa posta düz metin gider.
Bu son cümle önemli. TLS yalnızca bağlantıyı korur. Mesaj karşı sunucuya vardığında düz metin olarak saklanır ve oradaki yöneticiler ya da yazılımlar okuyabilir. Yani "TLS var" cevabı, "posta kimse okuyamaz" anlamına gelmez.
Depolamada şifreleme
Depolamada şifreleme, posta sunucudaki diskte dururken korur. Disk çalınırsa, yedek yanlış ellere geçerse ya da veri merkezinden bir sürücü sökülürse içerik okunamaz.
Bu katman, KVKK açısından da anlamlıdır, çünkü "veriler nerede, hangi önlemlerle saklanıyor?" sorusuna doğrudan cevap verir. Posta sağlayıcısının kendisi ise yine de içeriğe erişebilir; çünkü sunucu postayı işleyip arama indeksini oluşturur, spam filtresinden geçirir. Bu bir hata değil, normal çalışma biçimidir. Postanex tarafında veriler Türkiye'deki veri merkezlerinde şifreli olarak saklanır; verinin ülke içinde kalmasının neden önemli olduğunu Türkiye'de veri saklayan e-posta yazımızda ayrıca açıkladık.
S/MIME ve PGP: kimler kullanmalı
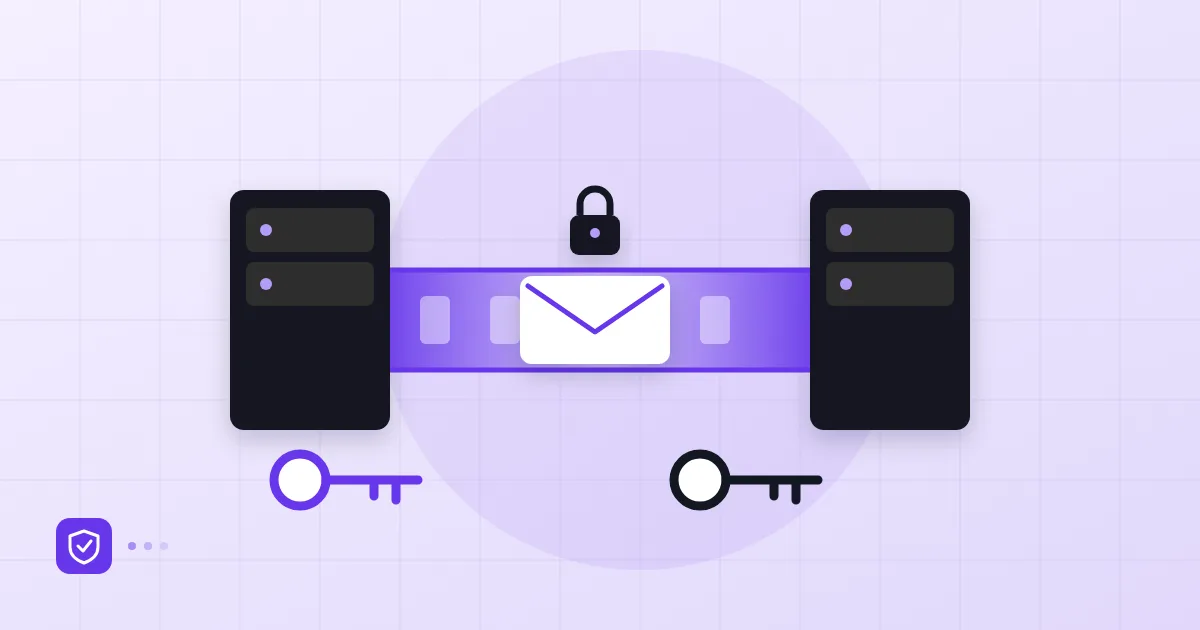
S/MIME ve PGP, mesajın kendisini şifreler; böylece posta sunucuları dahil aradaki kimse içeriği okuyamaz. Yalnızca alıcının özel anahtarı mesajı çözer.
| S/MIME | PGP | |
|---|---|---|
| Anahtar kaynağı | Sertifika otoritesinin verdiği sertifika | Kullanıcının kendi ürettiği anahtar |
| Güven modeli | Merkezî (CA) | Kullanıcılar arası, anahtar doğrulaması elle |
| Kurumsal ortamda | Daha çok tercih edilir, istemci desteği geniş | Teknik kullanıcılar, gazeteciler, geliştiriciler |
| Zorluk | Sertifika yenileme ve dağıtım | Anahtar paylaşımı ve yedekleme |
Kimler kullanmalı? Hukuk büroları, sağlık hizmeti sağlayıcıları, gazeteciler ve çok hassas pazarlık yürüten ekipler akla gelir. Genel ofis yazışması, fatura ya da müşteri sorusu için çoğu zaman gereksizdir.
Bir dürüstlük notu: S/MIME veya PGP desteği Postanex'in vaat ettiği bir özellik değildir; bu yazı genel bilgi amaçlıdır. Uçtan uca şifreleme sizin için bir zorunluluksa, istemci tarafı çözümleri ayrıca değerlendirmeli ve karar vermeden önce gereksinimi destek ekibimizle konuşmalısınız.
Neden uçtan uca şifreleme kullanışlılığı azaltır
Uçtan uca şifreleme, sunucunun mesajı görememesi demektir. Sunucu görmediği şeyi işleyemez.
Bunun doğrudan sonuçları var. Web arayüzünde arama çalışmaz ya da sınırlı kalır. Spam ve virüs taraması şifreli ek üzerinde etkisizdir. Telefondan okumak için anahtarı telefona da taşımanız gerekir. Parolasını unutan kullanıcı eski postalarını bir daha açamaz, çünkü kimse anahtarı kurtaramaz. Karşı taraf S/MIME ya da PGP kullanmıyorsa şifreli mesaj gönderemezsiniz bile.
Kurulumlarda en sık gördüğümüz tablo şu: ekip bir zorunluluk yüzünden S/MIME'ı açar, birkaç ay sonra kullanıcılar sessizce vazgeçer, çünkü sertifika süresi dolmuş ve kimse yenilememiştir. Bu yüzden ihtiyacı gerçek bir tehdide bağlayın; "olsa iyi olur" gerekçesi yeterli değildir. Uçtan uca korumanın geleceği ve kuantum sonrası şifreleme meselesi için post-kuantum kriptografi yazımıza bakabilirsiniz.
TLS'in zorlanması: MTA-STS
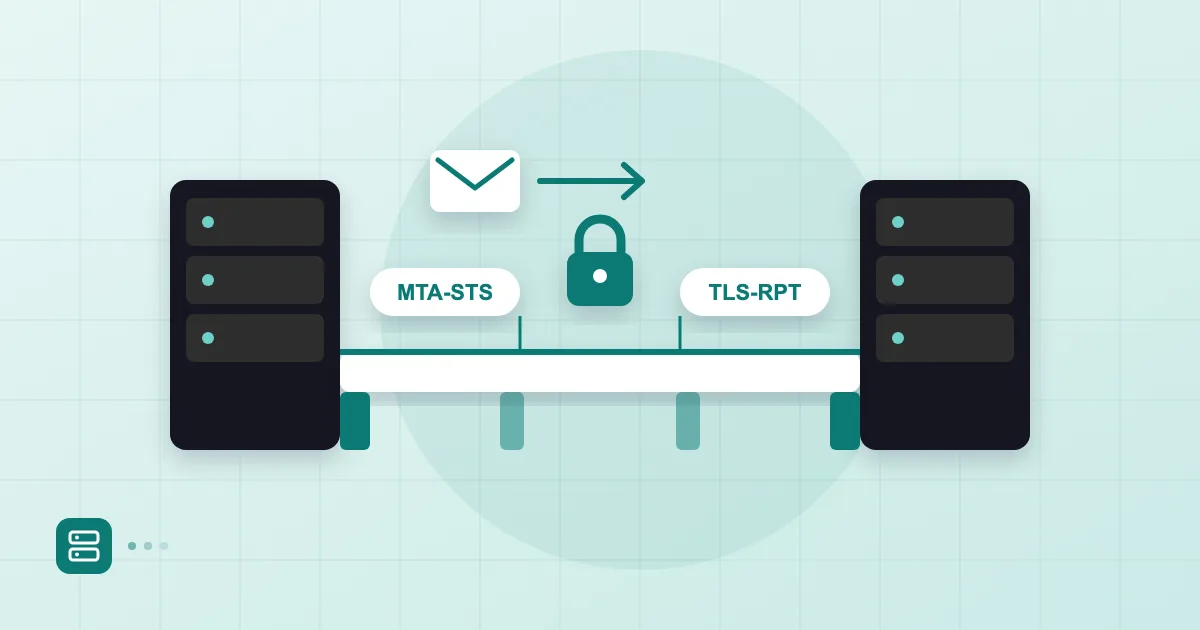
Fırsatçı TLS'in zayıflığı, saldırganın şifrelemeyi "yok" gibi göstererek (downgrade) postayı düz metne indirebilmesidir. MTA-STS bunu kapatır: alan adınız, "bana gelen postayı yalnızca geçerli sertifikalı TLS ile gönderin" der.
İki parçası var: DNS'te bir TXT kaydı ve web sunucusunda bir politika dosyası.
_mta-sts.example.com.tr. IN TXT "v=STSv1; id=20261121T000000"
Politika dosyası https://mta-sts.example.com.tr/.well-known/mta-sts.txt adresinde yaşar. Önce mode: testing ile başlayın, TLS-RPT raporlarında sorun görmüyorsanız enforce moduna geçin. Ayrıntılı kurulum için MTA-STS ve TLS-RPT rehberimize bakın.
Pratik öneri
Küçük bir şirket için öncelik sırasımız şu. Önce istemci bağlantılarında her zaman TLS kullanın ve düz metin portlarını kapatın. Sonra e-posta sağlayıcınızın veriyi nerede, nasıl şifreleyerek sakladığını yazılı olarak öğrenin. Alan adınızda MTA-STS'i testing ile açın. S/MIME ya da PGP'yi yalnızca belirli bir kişi veya sözleşme gerektiriyorsa, o kişi için ve gönüllü olarak devreye alın; herkese zorla açmayın.
Şifreleme, e-posta güvenliğinin yalnızca bir parçasıdır. Hesap ele geçirilirse hangi şifreleme olursa olsun saldırgan postayı okur; bu yüzden KOBİ e-posta güvenliği kontrol listemizdeki iki adımlı doğrulama ve parola maddeleri en az bu kadar önemlidir. Sahte gönderici sorunu ise ayrı bir savunma gerektirir; e-posta sahteciliği yazısı bunu anlatıyor.
Sık sorulan sorular
E-postalar varsayılan olarak şifreli mi?
Bağlantı çoğunlukla TLS ile şifrelenir ama bu garanti değildir; karşı sunucu desteklemiyorsa posta düz metin gidebilir. Mesajın kendisi ise uçtan uca şifreli değildir.
TLS ile S/MIME arasındaki fark nedir?
TLS yolu korur, mesaj sunucuya varınca açılır. S/MIME mesajın kendisini şifreler; yalnızca alıcının anahtarı onu çözer.
Her şirkete S/MIME veya PGP gerekir mi?
Hayır. Çoğu şirket için TLS, güçlü parola ve iki adımlı doğrulama daha yüksek getiri sağlar. Uçtan uca şifreleme, hassas bir iletişim ihtiyacı varsa anlamlıdır.
MTA-STS ne işe yarar?
Sunuculara, size gönderirken şifrelemeyi zorunlu tutmalarını söyler ve şifreleme düşürme saldırılarını engeller.
- e-posta şifreleme
- TLS
- S/MIME
- PGP
- MTA-STS